Wer behebt die beiden PHP-Sicherheitslücken mit einer Schwere von 9,2?
CVE-2026-109618 und CVE-2026-109619 wurden als nicht authentifizierte Remote-Code-Ausführungs-Lücken (RCE) bekannt, mit einem CVSS-4.0-Wert von 9,2. Betroffen sind alle PHP-Versionen von 8.2 bis 8.5; ein dringender Update auf die spezifizierten gepatchten Versionen ist erforderlich.
Um Daten zu sparen, lädt die Seite nur das Titelbild; die Wiedergabequelle wird erst beim Klick verbunden.
Kapitel
- 钩子
- 漏洞定性
- 影响范围
- 谁在行动
- 谁在等待
- 普通人能做什么
- CTA
CVE-2026-109618 und CVE-2026-109619 wurden als nicht authentifizierte Remote-Code-Ausführungs-Lücken (RCE) bekannt, mit einem CVSS-4.0-Wert von 9,2. Betroffen sind alle PHP-Versionen von 8.2 bis 8.5; ein dringender Update auf die spezifizierten gepatchten Versionen ist erforderlich.
Führen Sie zunächst diese Schritte zur Selbstprüfung und Aktualisierung durch. Falls Sie unsicher sind bei der Bestimmung Ihrer PHP-Version, beim Erstellen von Backups oder bei Server-Operationen, kontaktieren Sie mich bitte per Direktnachricht mit Angabe Ihrer Umgebung – wir bieten kostenpflichtige Remote-Behebungsdienste an.
Quellen
- 正面硬刚DeepSeek!MiniMax M3.1 Flash发布,输出卷到200+TPS,价格砍到1/2 — finance.sina.com.cn
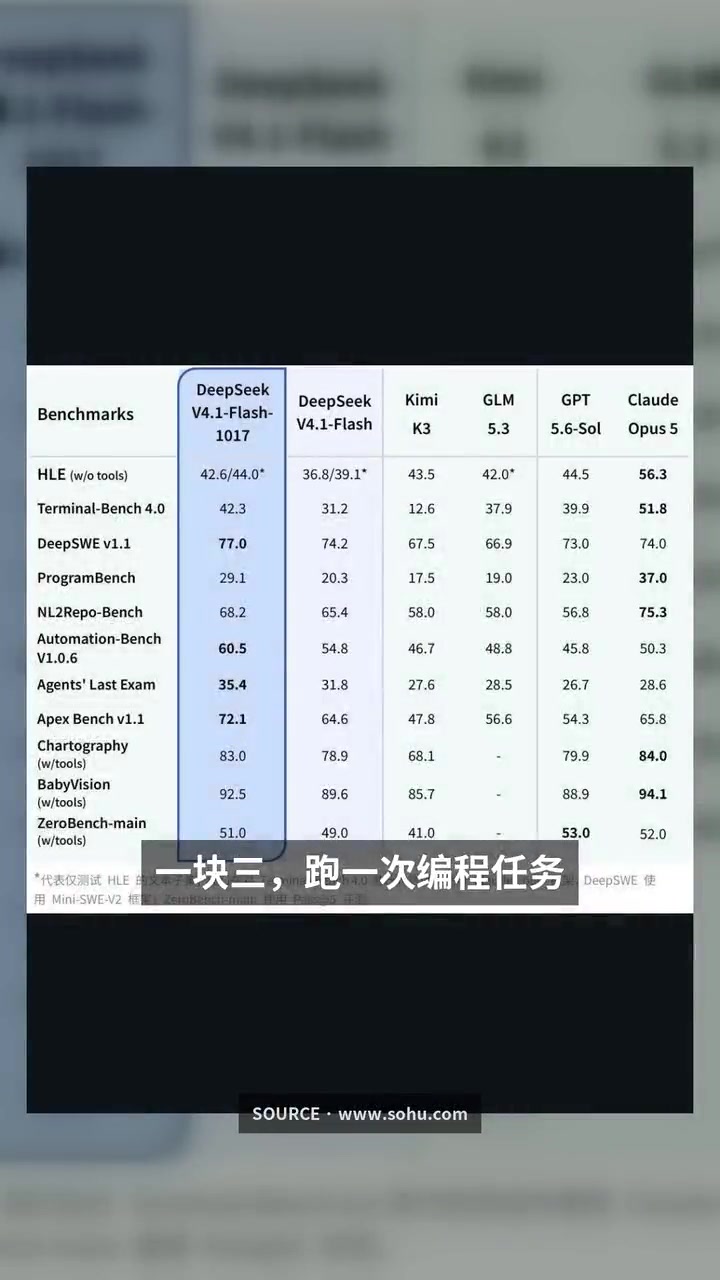
- DeepSeek V4.1 Flash新版本发布 许愿式编程一键成真 网友怒赞:太上进 ... — news.qq.com
- DeepSeek V4.1 Flash-1017版正式发布 — news.qq.com
- DeepSeek上新AI模型部分性能超OpenAI,V4.1-Flash几乎每周位居使用量榜首 — www.caiwennews.com
- DeepSeek发布新模型 称成为新的最优性价比模型 — www.caixin.com
- DeepSeek V4.1-Flash-1017发布:性能提升与费用降低的双重利好|#游戏资讯 ... — www.sohu.com