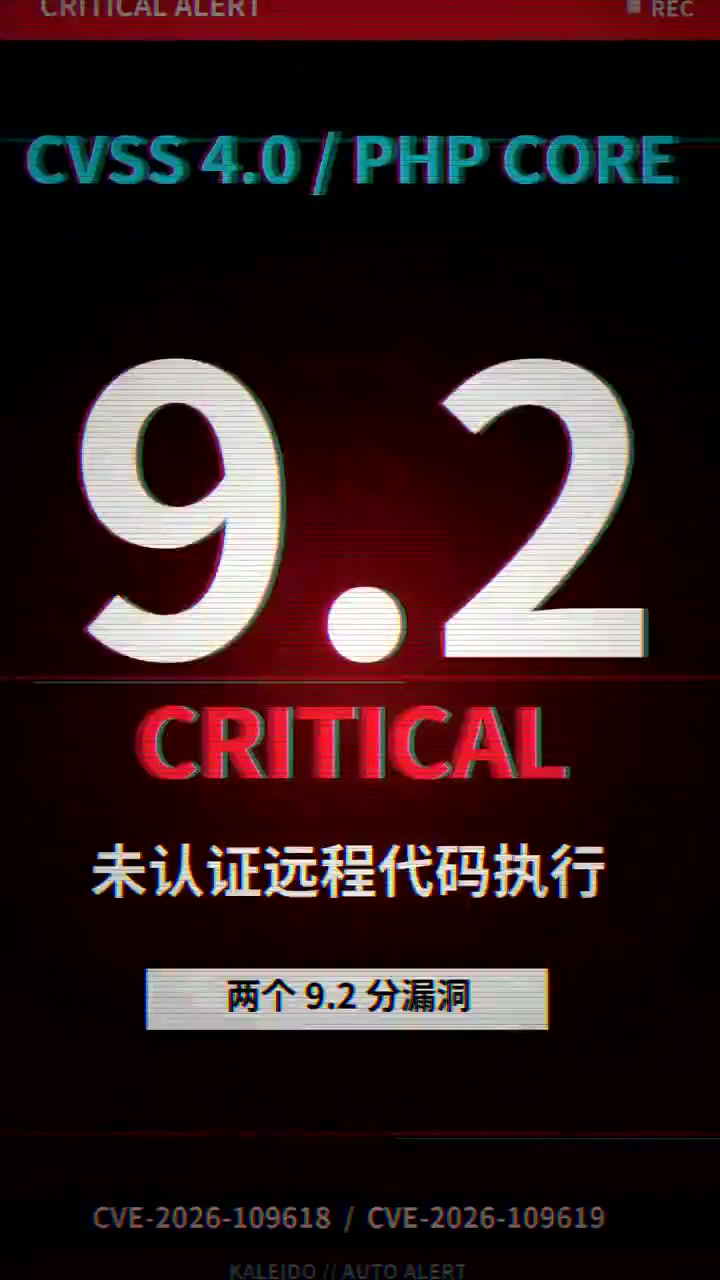
Kritische PHP-Sicherheitslücke enthüllt: Wer installiert das Update?
CVE-2026-109618 und CVE-2026-109619 wurden als nicht authentifizierte Remote-Code-Ausführungs-Schwachstellen bestätigt, mit einem CVSS-4.0-Wert von 9,2. Betroffen sind alle PHP-Versionen von 8.2 bis 8.5. Offizielle Notfall-Patches sind verfügbar; ein Upgrade ist die einzige zuverlässige Schutzmaßnahme.
Um Daten zu sparen, lädt die Seite nur das Titelbild; die Wiedergabequelle wird erst beim Klick verbunden.
Kapitel
- 钩子
- 漏洞定性
- 技术本质
- 修复方案
- 操作指南
- 用户分层
- CTA
CVE-2026-109618 und CVE-2026-109619 wurden als nicht authentifizierte Remote-Code-Ausführungs-Schwachstellen bestätigt, mit einem CVSS-4.0-Wert von 9,2. Betroffen sind alle PHP-Versionen von 8.2 bis 8.5. Offizielle Notfall-Patches sind verfügbar; ein Upgrade ist die einzige zuverlässige Schutzmaßnahme.
Führen Sie zunächst diese Schritte zur Selbstprüfung und Aktualisierung durch. Falls Sie völlig unsicher sind bezüglich Ihrer PHP-Version, der Durchführung von Backups oder Server-Operationen, kontaktieren Sie mich bitte per Direktnachricht mit Angabe Ihrer Umgebung – wir bieten kostenpflichtige Remote-Behebungsdienste an.
Quellen
- PHP 惊天漏洞曝光!AI 挖出十年大雷!全球拉响警报! — finance.sina.com.cn
- DeepSeek V4.1 Flash新版本发布 许愿式编程一键成真 网友怒赞:太上进 ... — news.qq.com
- DeepSeek V4.1 Flash-1017版正式发布 — news.qq.com
- DeepSeek第一,MiniMax第二,国产Flash双子星杀疯了 — eu.36kr.com
- DeepSeek V4.1-Flash-1017发布:性能提升与费用降低的双重利好|#游戏资讯 ... — www.sohu.com