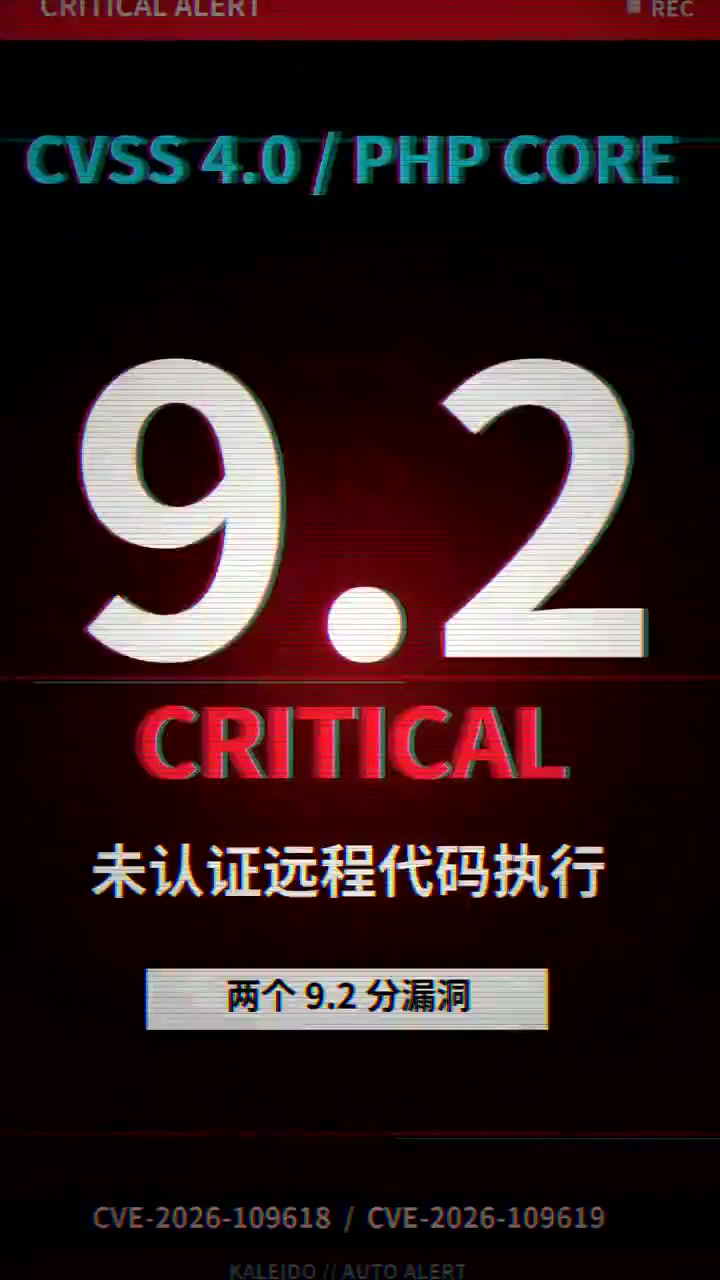
Une vulnérabilité critique de PHP révélée : Qui applique le correctif ?
Les vulnérabilités CVE-2026-109618 et CVE-2026-109619 ont été confirmées comme des failles d’exécution de code à distance non authentifiée (RCE), avec un score CVSS 4.0 de 9,2. Elles affectent l’ensemble des versions PHP 8.2 à 8.5. Des correctifs d’urgence officiels sont disponibles ; la mise à jour constitue la seule mesure d’atténuation fiable.
Pour économiser de la bande passante, la page ne charge que la couverture ; la source de lecture se connecte au clic.
Chapitres
- 钩子
- 漏洞定性
- 技术本质
- 修复方案
- 操作指南
- 用户分层
- CTA
Les vulnérabilités CVE-2026-109618 et CVE-2026-109619 ont été confirmées comme des failles d’exécution de code à distance non authentifiée (RCE), avec un score CVSS 4.0 de 9,2. Elles affectent l’ensemble des versions PHP 8.2 à 8.5. Des correctifs d’urgence officiels sont disponibles ; la mise à jour constitue la seule mesure d’atténuation fiable.
Commencez par suivre ces étapes pour vérifier votre système et procéder à la mise à jour. Si vous ne maîtrisez pas du tout la détermination de votre version PHP, la sauvegarde ou les opérations serveur, envoyez-moi un message privé en précisant votre environnement — nous proposons un service de correction à distance payant.
Sources
- PHP 惊天漏洞曝光!AI 挖出十年大雷!全球拉响警报! — finance.sina.com.cn
- DeepSeek V4.1 Flash新版本发布 许愿式编程一键成真 网友怒赞:太上进 ... — news.qq.com
- DeepSeek V4.1 Flash-1017版正式发布 — news.qq.com
- DeepSeek第一,MiniMax第二,国产Flash双子星杀疯了 — eu.36kr.com
- DeepSeek V4.1-Flash-1017发布:性能提升与费用降低的双重利好|#游戏资讯 ... — www.sohu.com