PHP 兩個 9.2 分高危漏洞,誰正在搶修?
CVE-2026-109618 與 CVE-2026-109619 被揭露為未經驗證的遠端程式碼執行(RCE)漏洞,CVSS 4.0 評分達 9.2。影響 PHP 8.2 至 8.5 所有版本,須立即升級至指定修補版本。
為了節省流量,頁面只載入封面;點擊後才連接播放來源。
章節
- 钩子
- 漏洞定性
- 影响范围
- 谁在行动
- 谁在等待
- 普通人能做什么
- CTA
CVE-2026-109618 與 CVE-2026-109619 被揭露為未經驗證的遠端程式碼執行(RCE)漏洞,CVSS 4.0 評分達 9.2。影響 PHP 8.2 至 8.5 所有版本,須立即升級至指定修補版本。
請依步驟先行自查與升級;若您完全不熟悉 PHP 版本判斷、備份作業或伺服器操作,歡迎私訊我,說明您的環境後,可洽談付費遠端修復服務。
來源
- 正面硬刚DeepSeek!MiniMax M3.1 Flash发布,输出卷到200+TPS,价格砍到1/2 — finance.sina.com.cn
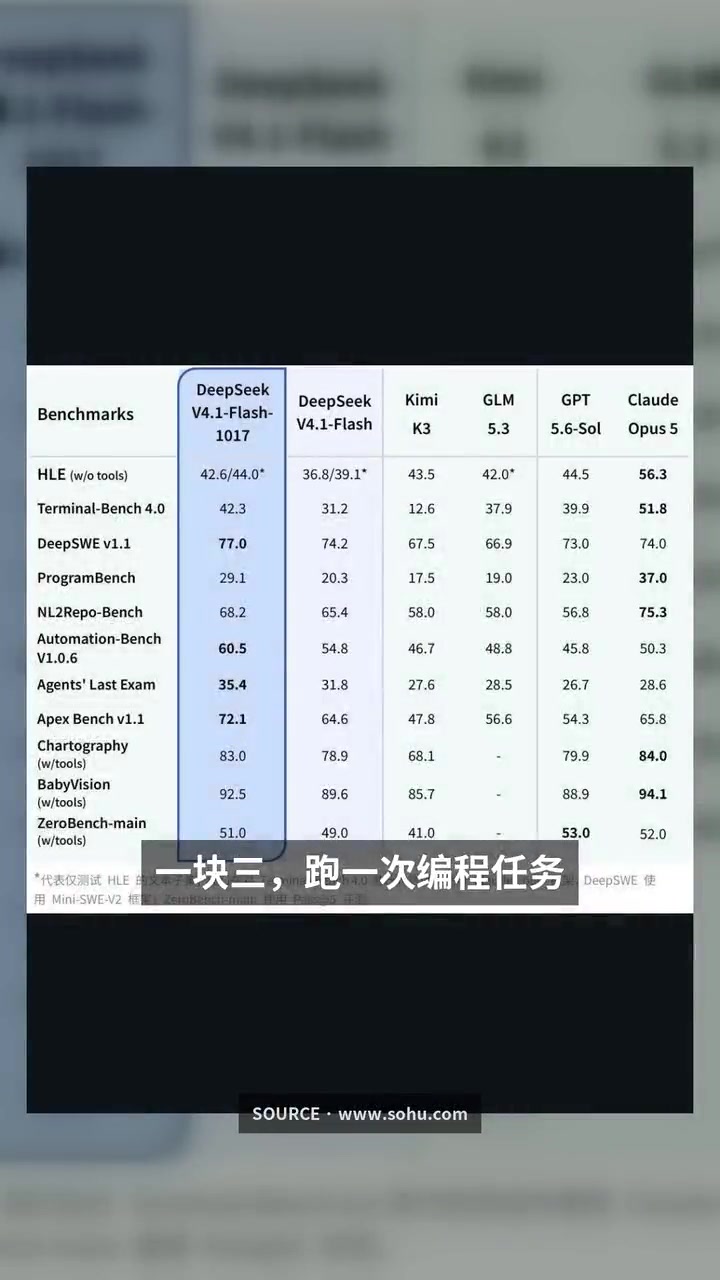
- DeepSeek V4.1 Flash新版本发布 许愿式编程一键成真 网友怒赞:太上进 ... — news.qq.com
- DeepSeek V4.1 Flash-1017版正式发布 — news.qq.com
- DeepSeek上新AI模型部分性能超OpenAI,V4.1-Flash几乎每周位居使用量榜首 — www.caiwennews.com
- DeepSeek发布新模型 称成为新的最优性价比模型 — www.caixin.com
- DeepSeek V4.1-Flash-1017发布:性能提升与费用降低的双重利好|#游戏资讯 ... — www.sohu.com